EMPIRES
6,36 milliards en vingt minutes : le plus gros braquage de l’histoire n’est pas un exploit de cryptographie
Jeudi 29 octobre, en fin de journée. En une vingtaine de minutes, 6,36 milliards de dollars quittent les portefeuilles de Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, et s’éparpillent sur dix blockchains. Le chiffre est celui de TRM Labs. Le précédent…
Jeudi 29 octobre, en fin de journée. En une vingtaine de minutes, 6,36 milliards de dollars quittent les portefeuilles de Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, et s’éparpillent sur dix blockchains. Le chiffre est celui de TRM Labs†. Le précédent record, Bybit en février 2025, plafonnait à 1,46 milliard. Le plus gros braquage de l’histoire, tout simplement. Et sur les réseaux, le récit est déjà bouclé : la crypto est une passoire, Binance s’est fait « trouer », et la solution tient dans une petite clé USB qu’on range dans un tiroir. C’est le récit du moment, et il se trompe deux fois…
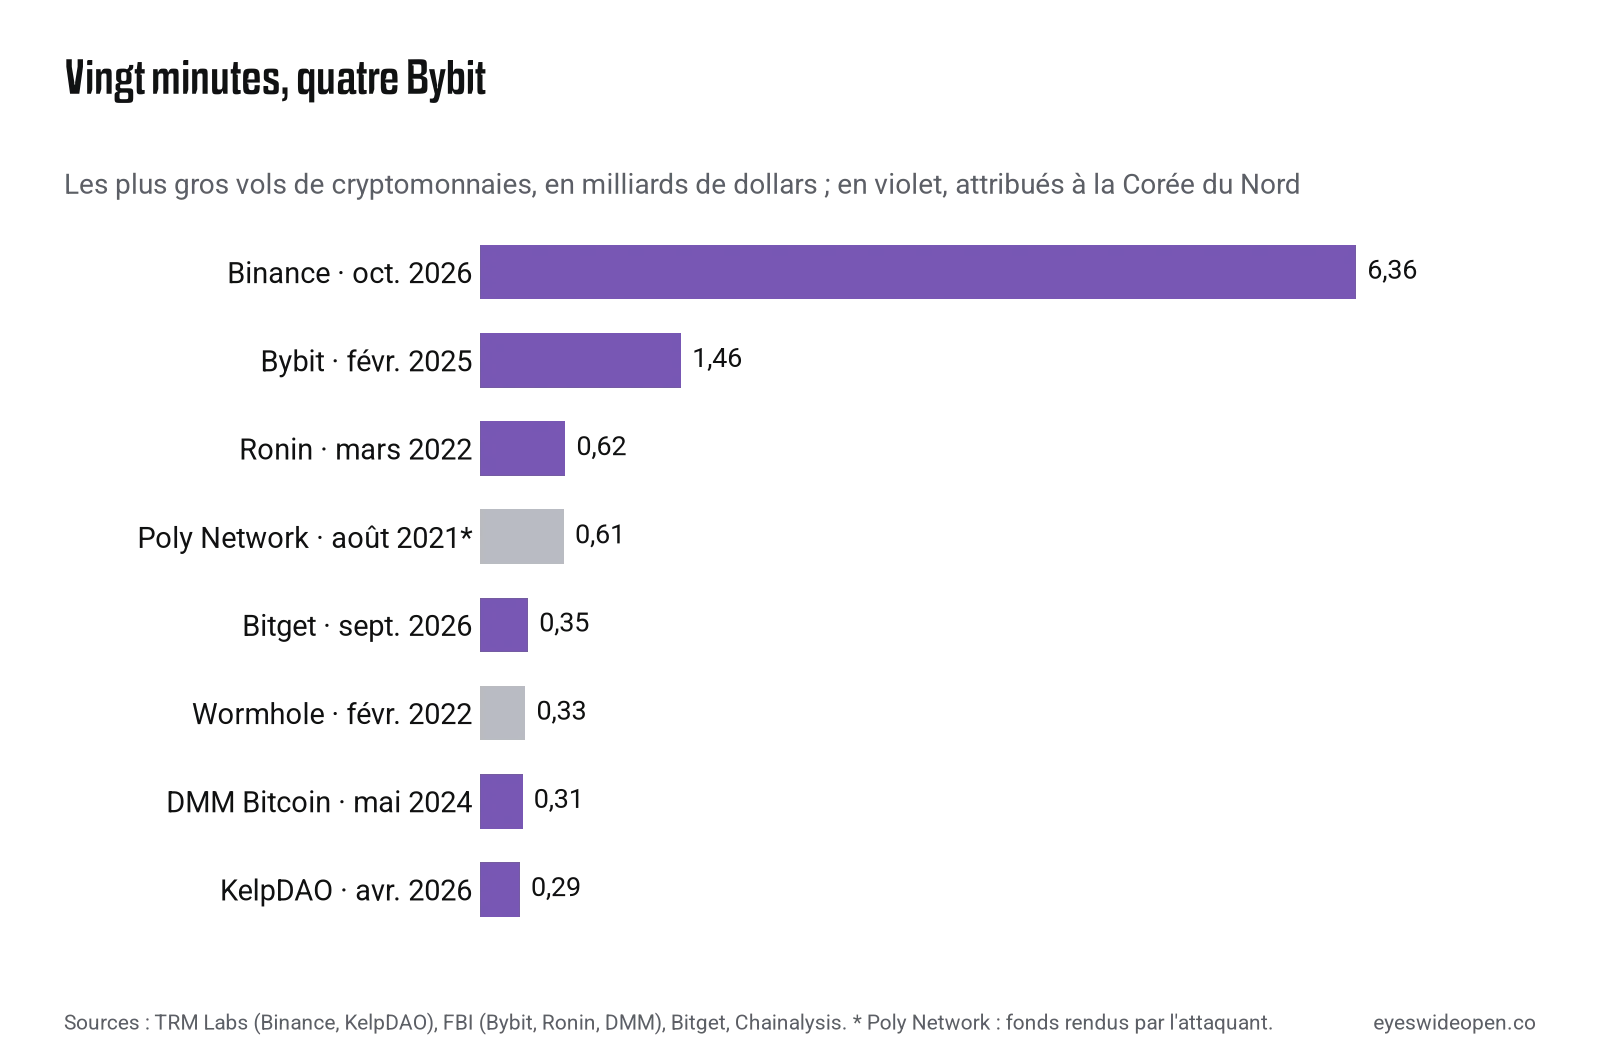
Vingt minutes, quatre Bybit. Les plus gros vols de cryptomonnaies, en milliards de dollars ; en violet, ceux attribués à la Corée du Nord.
Les faits, d’abord. TRM Labs et Chainalysis attribuent l’opération à TraderTraitor, une unité nord-coréenne rattachée au groupe Lazarus, la même que le FBI a désignée pour Bybit. Elliptic retrouve une partie des fonds dans un portefeuille déjà utilisé lors du vol de Bitget, en septembre. Binance, elle, reste prudente : « notre enquête n’a attribué la responsabilité à personne », dit son codirigeant Richard Teng. Le point d’entrée, selon la plateforme : l’ordinateur portable d’un ingénieur, compromis, qui ouvre l’accès à un service interne capable de soumettre des retraits. Puis, le lendemain, des « points d’intrusion supplémentaires », sans plus de détail. Et une phrase, surtout : aucune preuve qu’une clé privée‡ ait fuité.
Traduction. Personne n’a cassé la cryptographie. On n’a pas volé les clés, on a pris le contrôle de la machine qui leur demande de signer. Et c’est exactement le scénario de Bybit. En février 2025, les pirates compromettent l’ordinateur d’un développeur de Safe{Wallet}, le logiciel de signature de la plateforme. Les signataires voient à l’écran un transfert ordinaire ; leurs portefeuilles matériels§, eux, reçoivent autre chose. Le dernier signataire l’a reconnu : il n’a pas vérifié la transaction en détail sur son Ledger avant de l’approuver. Un portefeuille froid, plusieurs signatures, du matériel dédié… et 1,46 milliard de dollars envolés quand même.
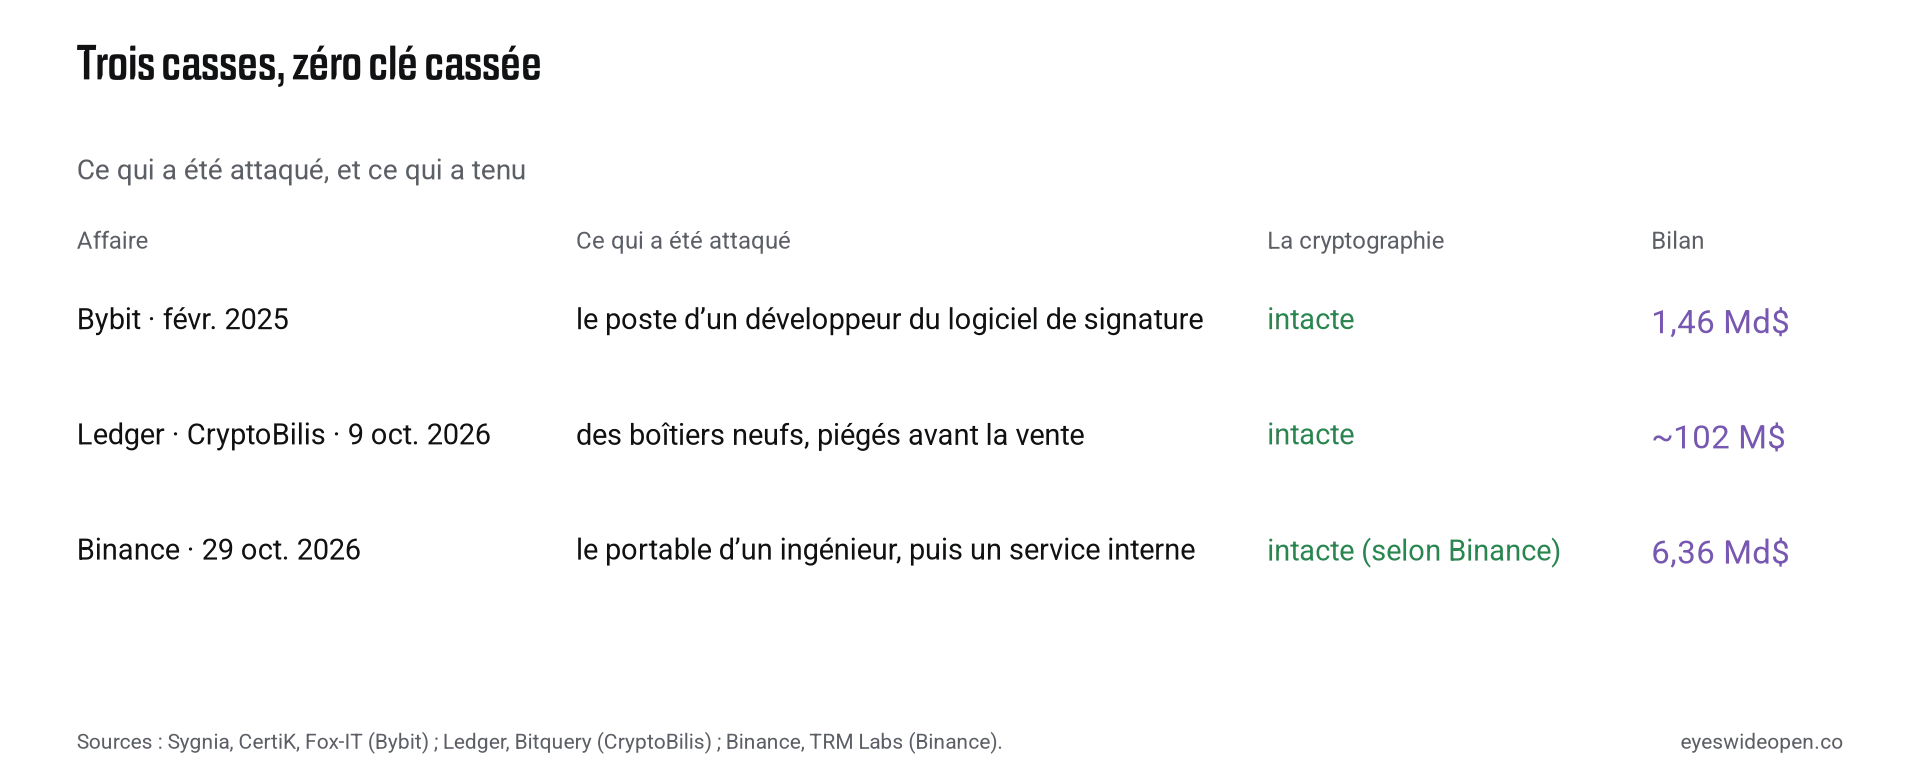
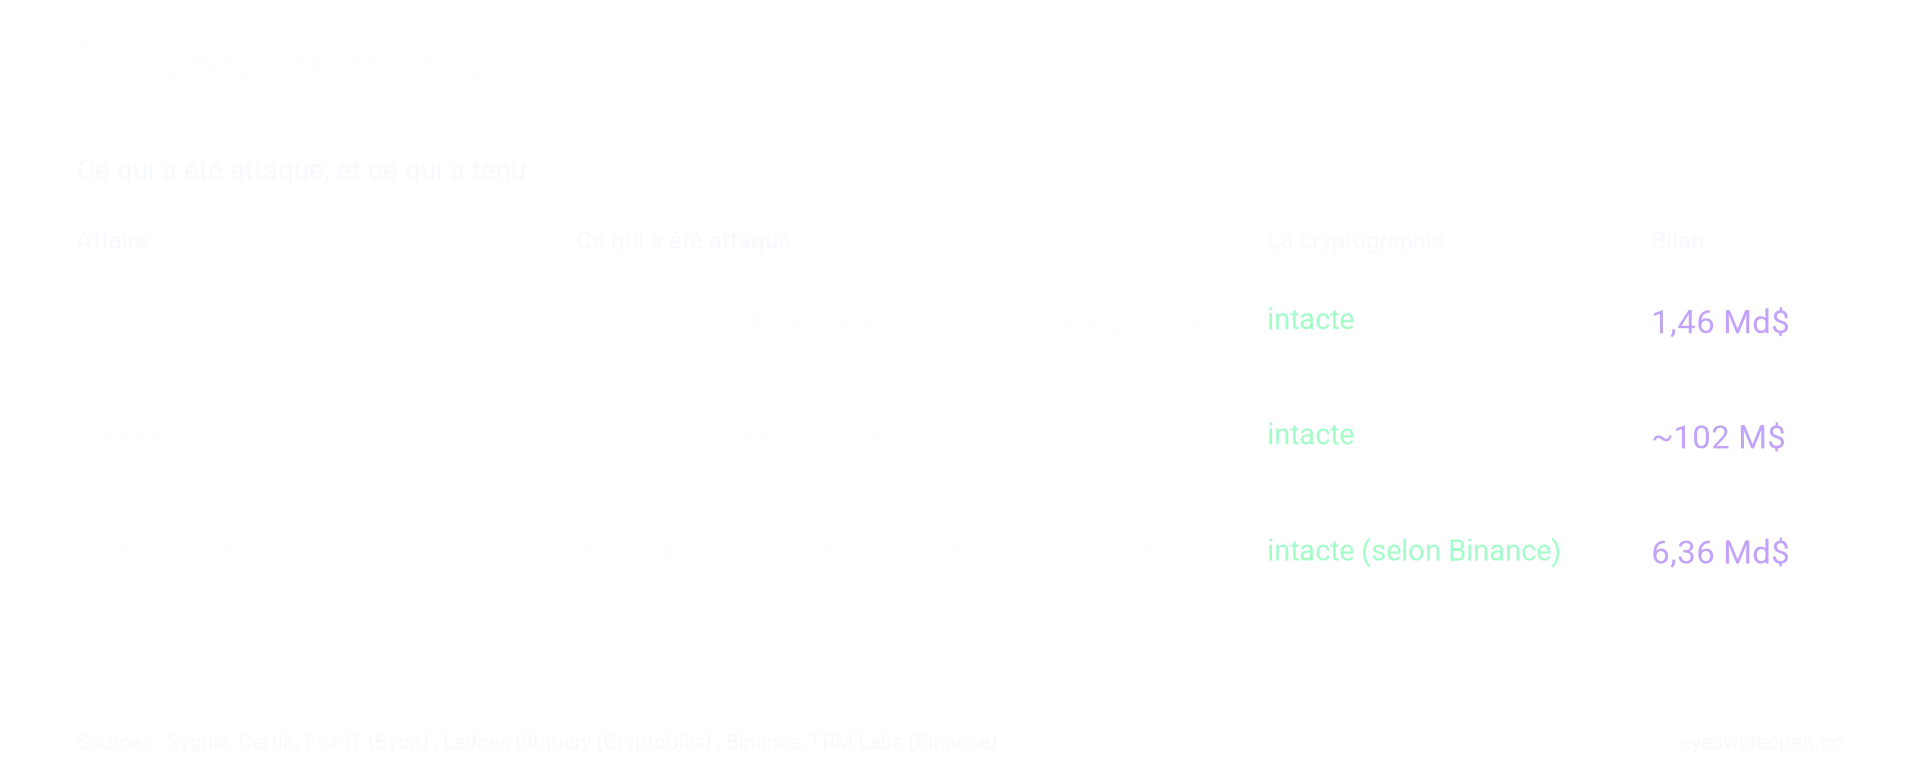
Trois casses, zéro clé cassée. Ce qui a été attaqué, et ce qui a tenu.
Ce qui nous amène à un deuxième contresens : Ledger allait vendre, puisque ses petites clés offrent une sécurisation « infaillible ».
« Infaillible »… vingt jours après l’affaire CryptoBilis.
Il y a des mots qui vieillissent, hélàs, plus vite que d’autres. Le 9 octobre, plus de trois cents portefeuilles Ledger se vident sur six blockchains, l’essentiel en moins d’une heure ; Bitquery compte 102 millions de dollars, dont 111 portefeuilles bitcoin vidés dans un seul et même bloc. Tous les cas confirmés par Ledger concernent des appareils vendus par CryptoBilis, un revendeur officiel d’Asie du Sud-Est. À l’intérieur, un implant : il lit les vingt-quatre mots de récupération‖ affichés à l’écran pendant l’initialisation, puis les envoie par le réseau mobile, grâce à une puce eSIM. Et le contrôle d’authenticité du fabricant ? Passé « sans broncher », puisqu’il vérifie la puce sécurisée, que l’implant ne touche jamais.
Le coffre est authentique. C’est la vitre qui espionne.
Alors, sur le chiffre, une question toute simple : combien la Corée du Nord avait-elle volé en cryptomonnaies depuis 2017, selon TRM Labs ? Un peu plus de six milliards de dollars, au printemps. Autrement dit, en vingt minutes, autant qu’en neuf ans. Ça pique un peu. Chainalysis comptait 2,02 milliards pour toute l’année 2025, déjà un record ; Binance seul en vaut plus du triple. Et l’argent ne finance pas des « vacances » : selon les experts cités par Al Jazeera, ces vols sont l’une des premières sources de devises d’un régime qui développe l’arme nucléaire sous sanctions de l’ONU. D’où la phrase d’Ari Redbord, chez TRM : une question de sécurité mondiale, pas un simple vol de cryptomonnaies.
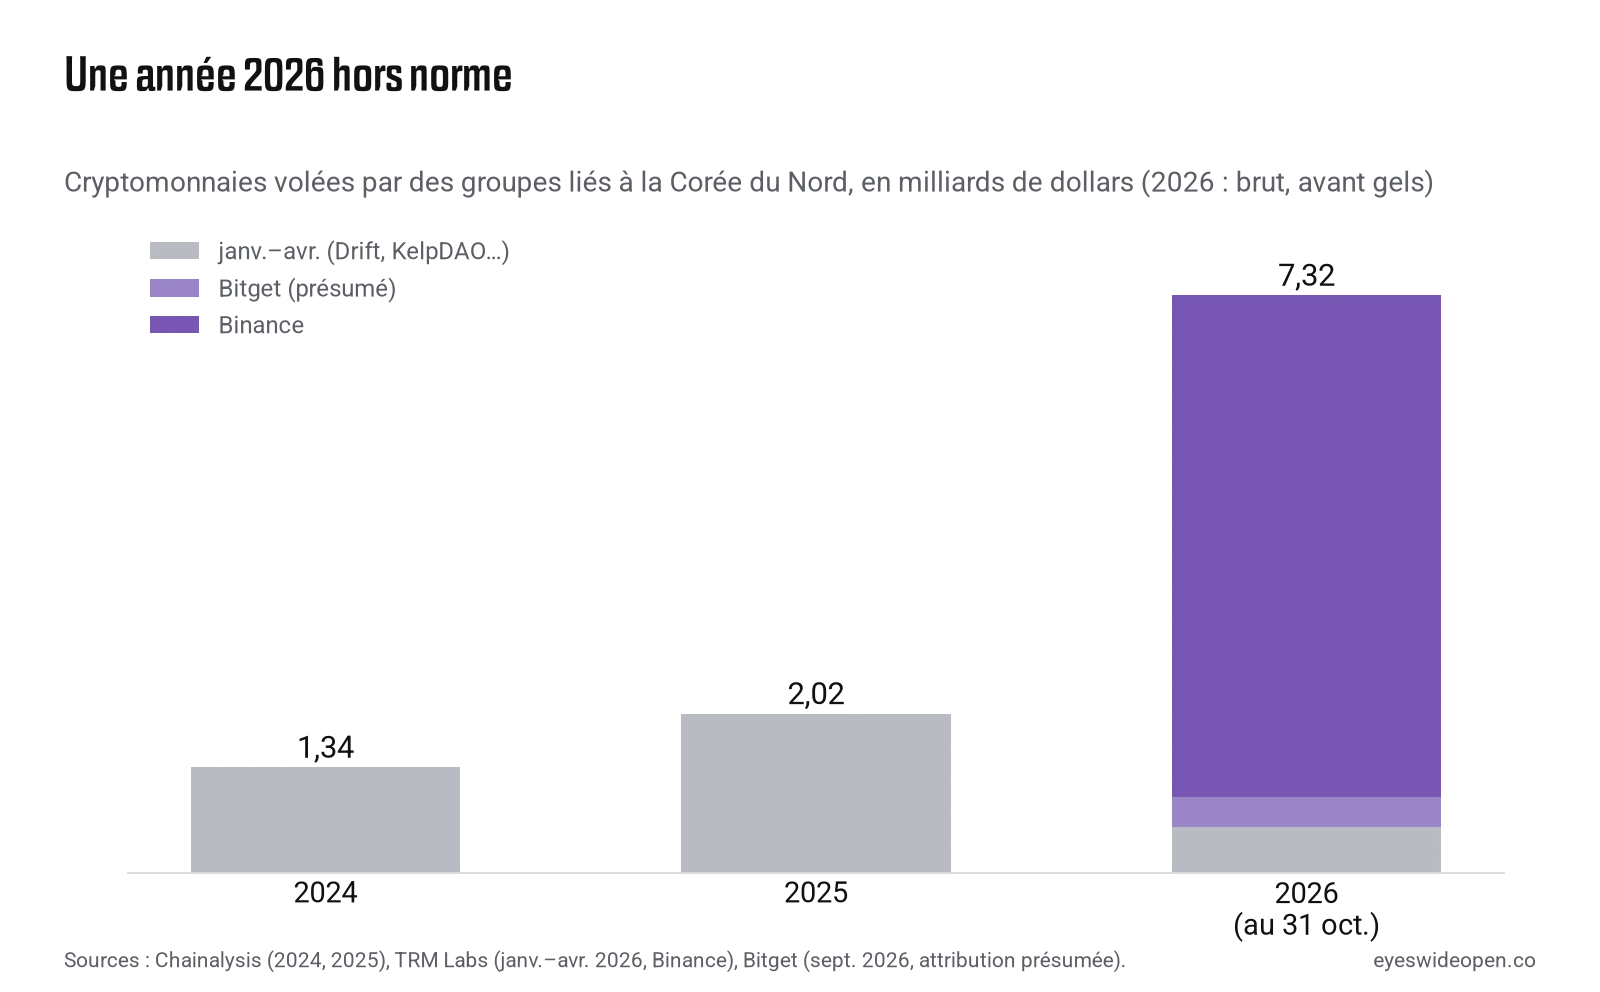
Une année 2026 hors norme. Cryptomonnaies volées par des groupes liés à la Corée du Nord (attribution présumée pour Bitget), en milliards de dollars ; 2026 en brut, avant les gels.
Qui paie ? Pas les clients, cette fois. Les émetteurs de stablecoins¶ et les partenaires de Binance gèlent environ trois milliards, dont plus de 2,3 milliards chez Tether et Circle selon Reuters. Binance, elle, met 6,34 milliards de côté sur ses fonds propres, dont cinq déjà détenus dans les jetons exacts qui ont été volés. Son fonds d’urgence pour les utilisateurs, créé en 2018 ? Un milliard. Six fois moins que le trou… Le bitcoin, lui, touche un plus bas de six semaines à 76 368 dollars. Et le lendemain, Coinbase chute de près de 13 % en cours de séance (12,7 % à 12 h 30, heure de New York, selon l’AP), dans une séance où toute la tech passait à la caisse (voir la dépêche).
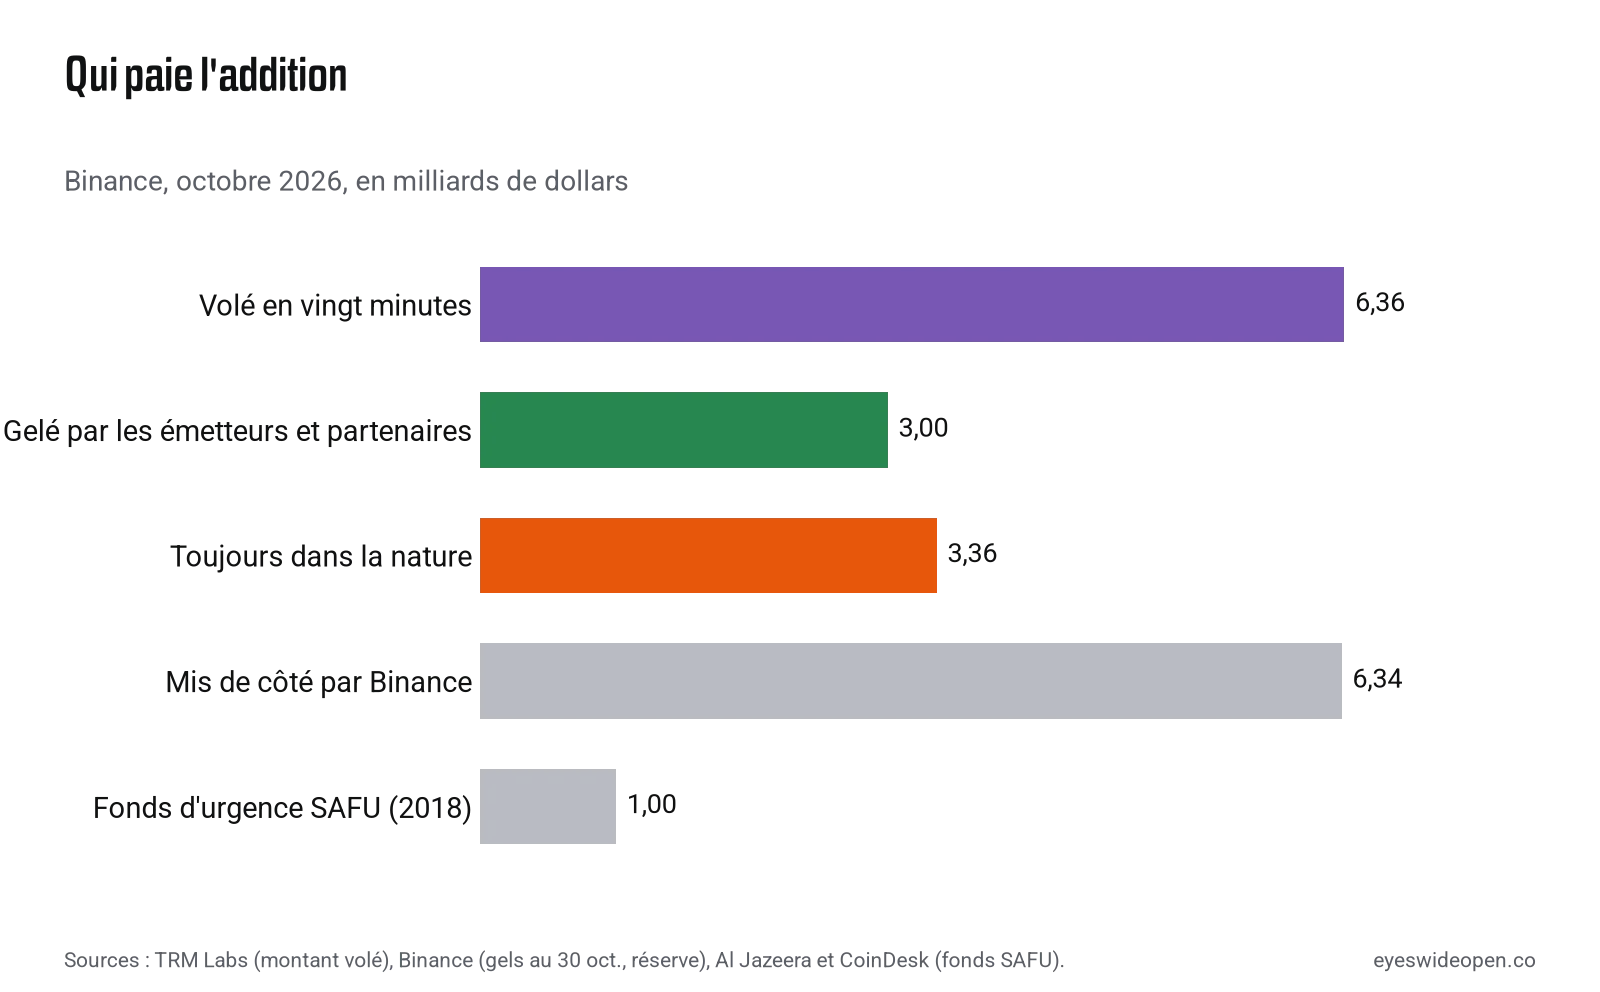
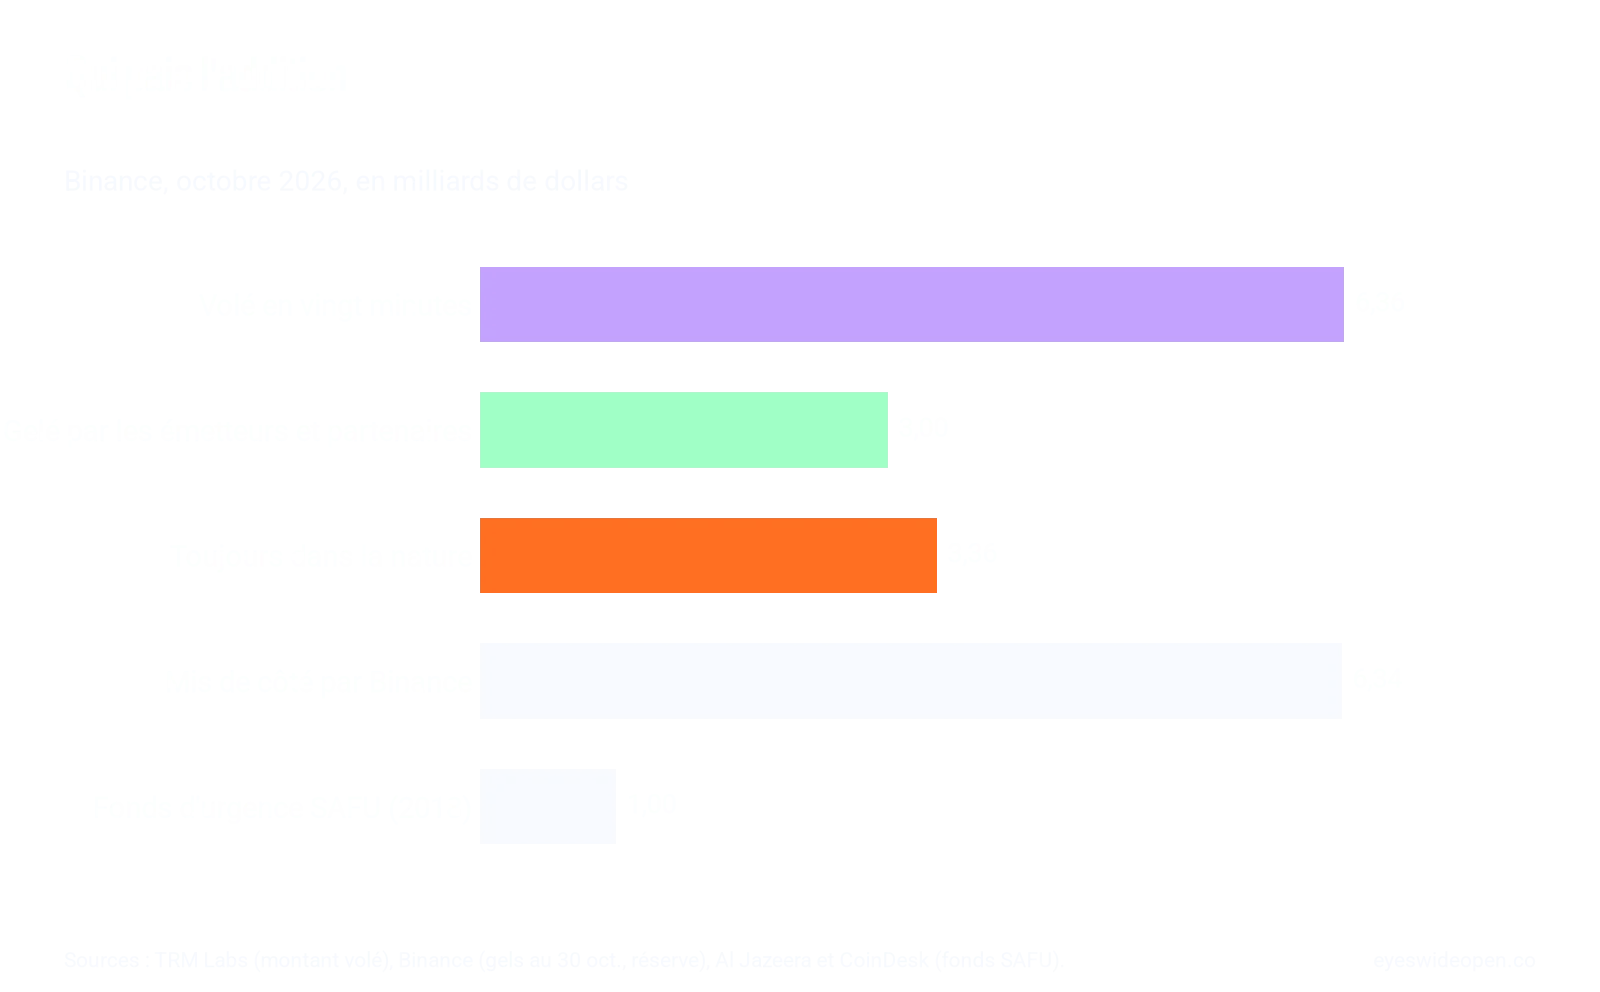
Qui paie l’addition. Binance, octobre 2026, en milliards de dollars.
Que faire, alors, si le cold wallet n’est pas infaillible ? Certainement pas le jeter, il reste indispensable : c’est pas moi qui vais vous dire le contraire. Mais un cold walle protège une clé, pas la chaîne qui y mène. Trois règles suffisent à fermer les portes que ces trois affaires ont ouvertes :
- Un : acheter chez le fabricant, jamais chez un revendeur ni sur une place de marché : c’est par là qu’est entré l’implant.
- Deux : ne jamais confier tout son patrimoine à une seule clé : une signature multiple¶, deux clés sur trois, chez trois fabricants différents et en trois lieux, transforme un boîtier piégé en un incident sans conséquence, puisqu’une clé seule ne peut rien signer.
- Trois : lire sur l’écran de l’appareil ce qu’on signe, et refuser toute transaction illisible, la fameuse « signature à l’aveugle » : c’est précisément ce qui a manqué au dernier signataire de Bybit.
Et ce qu’on laisse sur une plateforme, on le traite comme du liquide dans un portefeuille, pas comme un coffre.
Côté plateformes, la leçon est plus gênante. Un distributeur de billets plafonne vos retraits à quelques centaines d’euros par jour. La première plateforme du monde a laissé sortir six milliards en vingt minutes. Il manquait un plafond, un délai, un disjoncteur… une simple temporisation sur les gros retraits aurait laissé aux équipes le temps de « voir passer le camion ». Trois casses, trois portes d’entrée : un portable, un logiciel de signature, une boîte en carton. Et zéro clé cassée.
La cryptographie a tenu, à chaque fois ; le problème n’a jamais été mathématique. Il est humain, logistique, et il se règle avec des procédures bien plus qu’avec des puces.
On a blindé les clés. On a oublié les mains qui les tiennent.
†TRM Labs : société d’analyse de la blockchain, spécialisée dans le traçage des fonds volés.
‡clé privée : le code secret qui autorise à dépenser les fonds d’un portefeuille ; qui la détient contrôle l’argent.
§portefeuille matériel (ou « froid ») : petit boîtier qui garde les clés hors ligne et ne les en sort jamais ; il ne signe qu’après validation de l’utilisateur.
‖mots de récupération : la sauvegarde de 24 mots qui permet de reconstruire toutes les clés d’un portefeuille ; qui les connaît vide le compte.
¶stablecoin : cryptomonnaie adossée à une monnaie, le plus souvent le dollar ; son émetteur peut geler les fonds sur ordre.
¶signature multiple (multisig) : dispositif où plusieurs clés doivent signer ensemble pour valider un transfert, ici deux sur trois.