MACHINES
PHP : près de 70 % du web tourne sur un langage de code qui n’a qu’un salarié à temps plein
En quarante-huit heures, PHP, LiteLLM, ConnectWise et un hébergeur japonais cèdent. L’IA trouve et attaque à la vitesse machine. La réparation, elle, tient encore sur une fiche de paie.
Mercredi 21 octobre. Les impôts, Météo-France, la Cnil, des préfectures, une partie des universités… tous affichent le même écran : « maintenance ». Pas de pirates, pas de rançon. C’est l’État qui coupe lui-même, à la demande de l’Anssi†. Sur les réseaux, le récit est déjà bouclé : une IA a trouvé une faille, et le web s’est « éteint ».
C’est le récit du moment, et il se trompe de coupable…
« Le retard a été un échec structurel, dû à la fois au processus de décision de l’équipe de sécurité et à son manque de moyens. »
— La PHP Foundation, le 21 octobre 2026 (traduit de l’anglais)
Les faits, d’abord. Deux failles dans PHP, le moteur qui fait tourner près de sept sites sur dix, selon W3Techs. Note de gravité : 9,2 sur 10. Traduction : dans certaines configurations, un inconnu prend la main sur un serveur sans le moindre mot de passe.
Et oui, elles ont été trouvées avec l’IA.
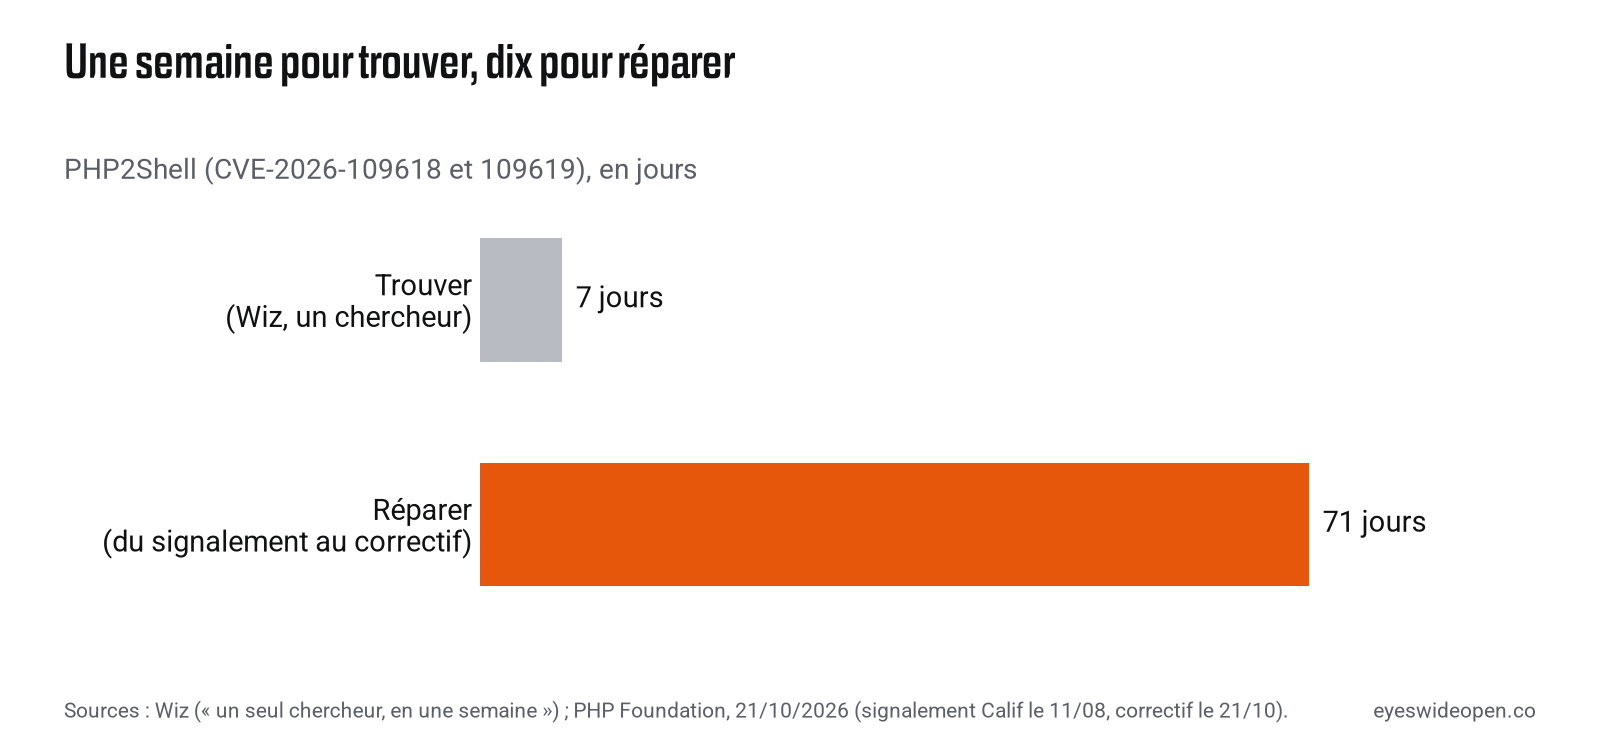
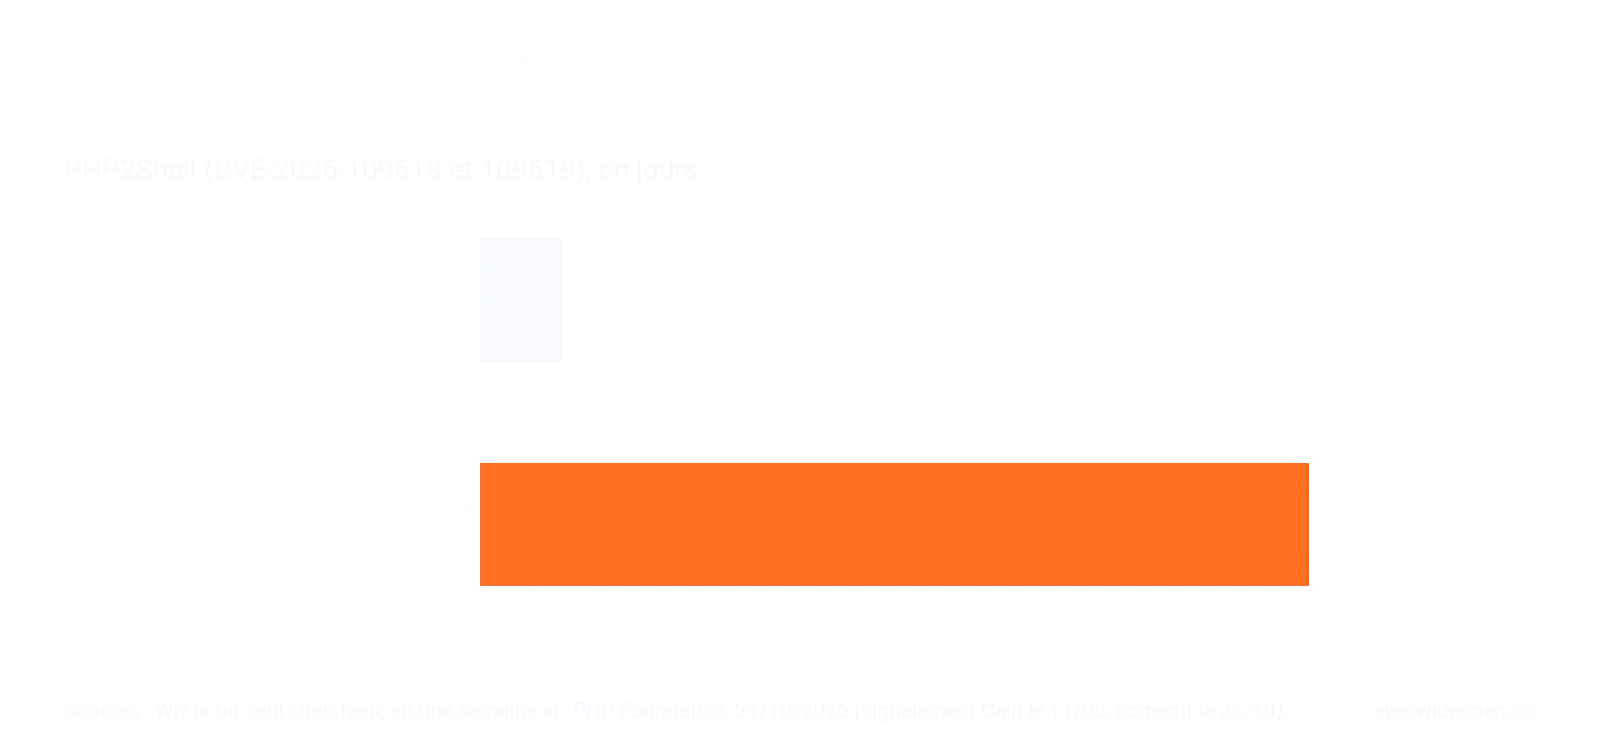
Calif signale le premier bug le 11 août, le second le 21, dans un programme lancé par OpenAI ; Wiz, le 24. Et Wiz l’écrit sans fausse modestie : un seul chercheur a fait en une semaine ce qui prenait des mois à une équipe de haut niveau.
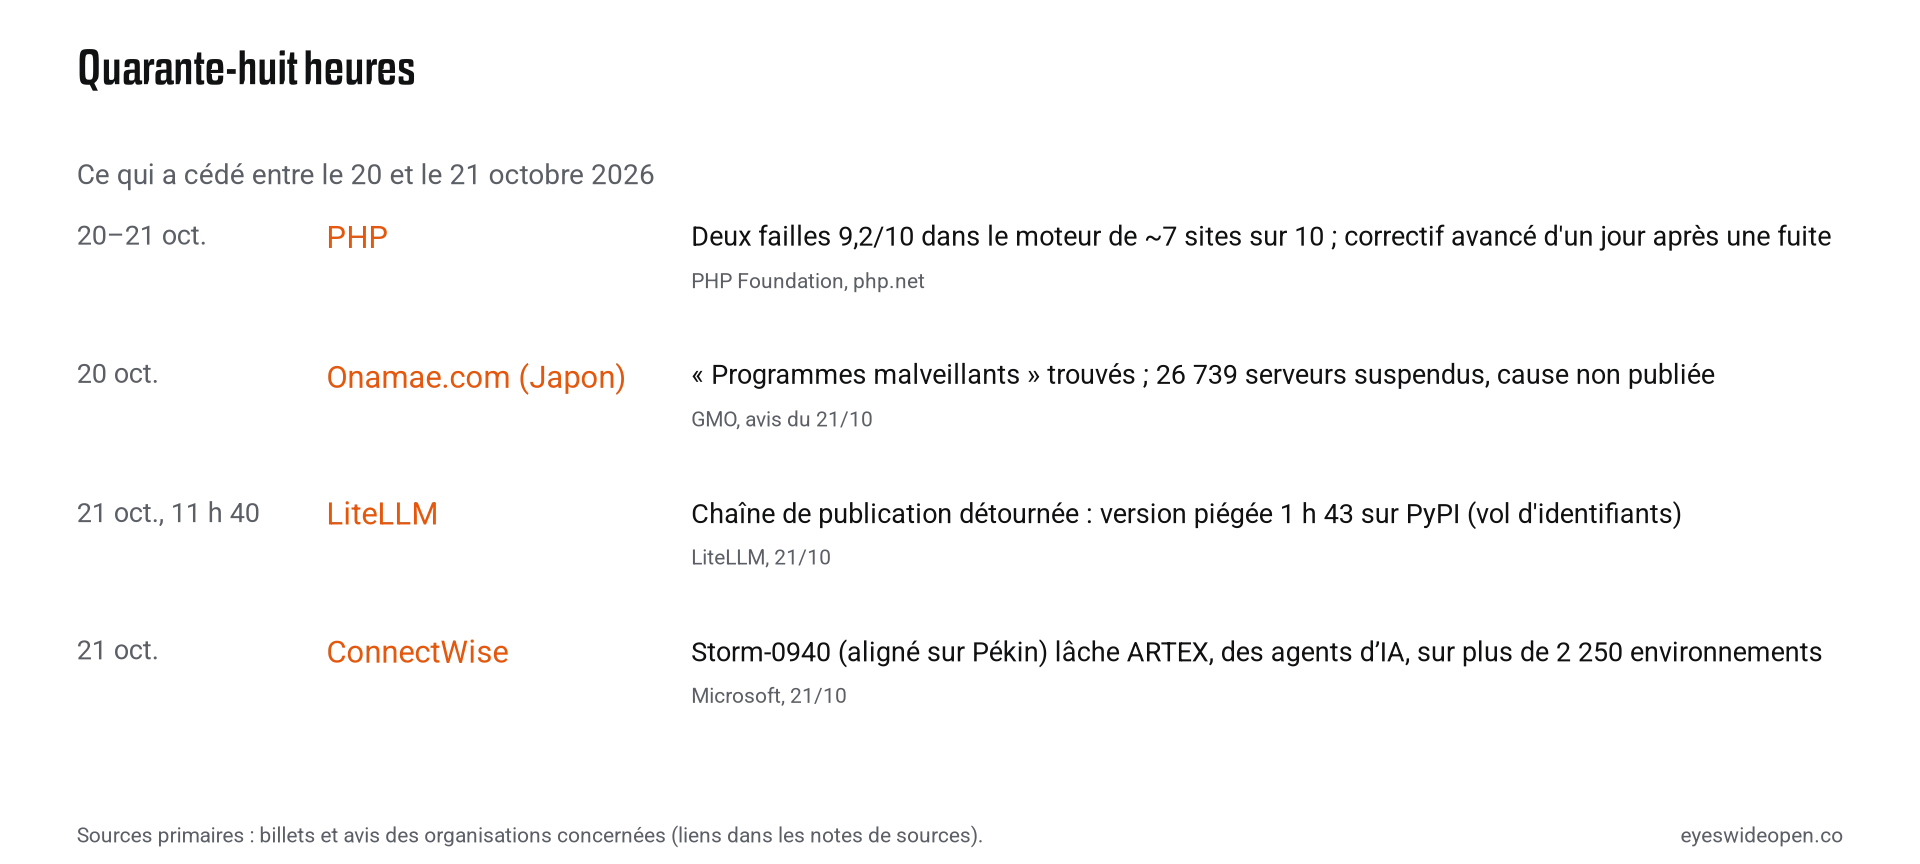
Sauf que PHP n’est que la tête d’affiche. Regardez ce qui cède, ou se révèle, dans les mêmes quarante-huit heures. Le 21 à 11 h 40 UTC (13 h 40 à Paris), la chaîne de publication de LiteLLM, une brique par laquelle des milliers d’applications d’IA parlent aux modèles, est détournée : pendant près de deux heures, la version officielle sur PyPI‡ embarque un voleur d’identifiants. Le même jour, Microsoft documente Storm-0940, un groupe aligné sur Pékin qui, après la compromission d’applications ConnectWise (avis du 16 octobre), a utilisé ARTEX, un outil open source de test d’intrusion, pour tenter de se connecter à plus de 2 250 environnements clients. Et au Japon, l’hébergeur Onamae.com arrête progressivement tous les serveurs de son service Desktop Cloud après y avoir trouvé des programmes non autorisés, sans en donner la cause ; 26 739 serveurs sont possiblement touchés.
Microsoft a une phrase qui résume tout, presque en passant : « Les agents ne sont pas soumis aux contraintes humaines : ils travaillent jour et nuit, le week-end et les jours fériés. » En face, qui travaille le week-end ?
Revenons à PHP, et regardez la chronologie. Signalée le 11 août, corrigée le 21 octobre. Dix semaines… et encore, sans une fuite, c’était le 22. Côté découverte, une semaine. Côté correctif, dix. Le goulot n’est plus de « trouver » la faille. C’est de la réparer.
Et c’est là que ça devient gênant.
Ce bug, on l’avait déjà croisé. En 2024, un audit payé par l’argent public allemand en repère les premiers signes. Le correctif cale, repart, recale, pendant des mois. Pourquoi ? La PHP Foundation l’avoue elle-même : « un échec structurel ». Des moyens, elle en a peu : une seule personne à temps plein, celle qui la dirige, Elizabeth Barron, et quatorze prestataires, presque tous à temps partiel. Le moteur de sept sites sur dix tient sur une seule fiche de paie… pour une infrastructure sur laquelle passent les impôts d’un pays entier, ça fait « léger ».
Ce que racontent ces quarante-huit heures, c’est une asymétrie, et elle ne va pas se refermer toute seule.
La découverte s’industrialise. L’attaque s’industrialise. La réparation, elle, reste artisanale : des bénévoles, des décisions au consensus, des embargos§ qui fuient.
De deux choses l’une : soit la défense passe elle aussi à la vitesse machine, soit on continuera de « débrancher » des préfectures par précaution, et ça deviendra la routine.
Le logiciel libre est devenu une infrastructure publique. On le finance encore comme un hobby.
Alors, que faire à la place ? Pour une entreprise, trois gestes :
- Dresser la liste des briques libres dont elle dépend vraiment, et payer celles qui la feraient tomber : c’est exactement ce qu’a fait l’agence allemande en 2024.
- Mesurer son délai de correctif en heures, plus en semaines.
- Mettre ses propres agents sur sa défense… avant que ceux des autres ne s’en chargent.
L’IA a industrialisé la découverte. Personne n’a industrialisé la réparation.
†Anssi : Agence nationale de la sécurité des systèmes d’information, l’autorité française de cybersécurité.
‡PyPI : le catalogue public où les développeurs Python téléchargent leurs composants.
§embargo : délai de silence que les découvreurs d’une faille observent le temps que le correctif soit prêt, avant d’en révéler les détails.
Source :The PHP Foundation — billet sur la publication de sécurité du 21 octobre 2026